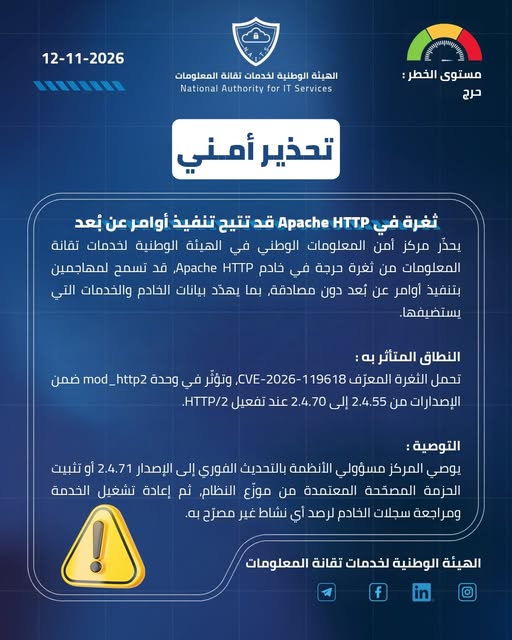
يحذّر مركز أمن المعلومات الوطني في الهيئة الوطنية لخدمات تقانة المعلومات من ثغرة حرجة في خادم Apache HTTP، قد تسمح لمهاجمين بتنفيذ أوامر عن بُعد دون مصادقة، بما يهدّد بيانات الخادم والخدمات التي يستضيفها.
وتحمل الثغرة المعرّف CVE-2026-119618، وتؤثّر في وحدة mod_http2 ضمن الإصدارات من 2.4.55 إلى 2.4.70 عند تفعيل HTTP/2.
ويوصي المركز مسؤولي الأنظمة بالتحديث الفوري إلى الإصدار 2.4.71 أو تثبيت الحزمة المصحّحة المعتمدة من موزّع النظام، ثم إعادة تشغيل الخدمة ومراجعة سجلات الخادم لرصد أي نشاط غير مصرّح به.