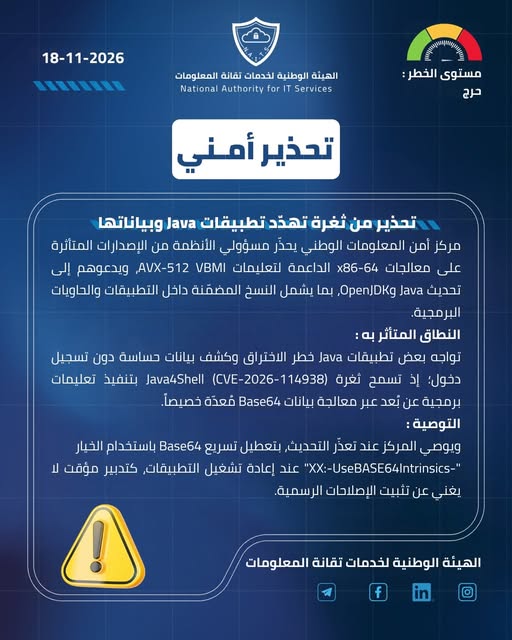
تواجه بعض تطبيقات Java خطر الاختراق وكشف بيانات حساسة دون تسجيل دخول؛ إذ تسمح ثغرة Java4Shell (CVE-2026-114938) بتنفيذ تعليمات برمجية عن بُعد عبر معالجة بيانات Base64 مُعدّة خصيصاً.
مركز أمن المعلومات الوطني يحذّر مسؤولي الأنظمة من الإصدارات المتأثرة على معالجات x86-64 الداعمة لتعليمات AVX-512 VBMI، ويدعوهم إلى تحديث Java وOpenJDK، بما يشمل النسخ المضمّنة داخل التطبيقات والحاويات البرمجية.
ويوصي المركز عند تعذّر التحديث، بتعطيل تسريع Base64 باستخدام الخيار "-XX:-UseBASE64Intrinsics" عند إعادة تشغيل التطبيقات، كتدبير مؤقت لا يغني عن تثبيت الإصلاحات الرسمية.