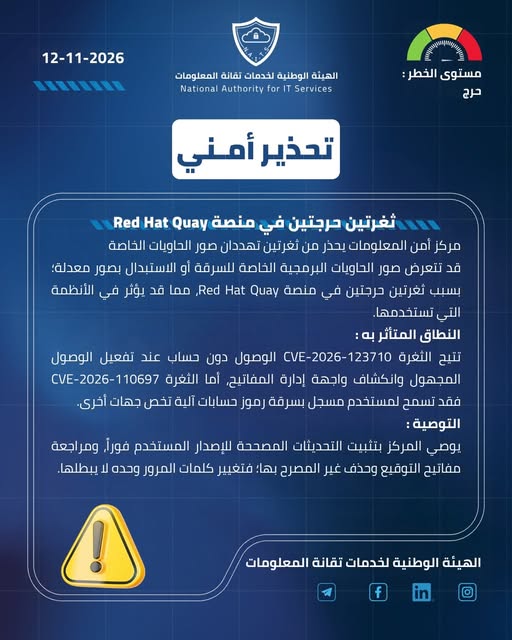
مركز أمن المعلومات يحذر من ثغرتين تهددان صور الحاويات الخاصة
قد تتعرض صور الحاويات البرمجية الخاصة للسرقة أو الاستبدال بصور معدلة؛ بسبب ثغرتين حرجتين في منصة Red Hat Quay، مما قد يؤثر في الأنظمة التي تستخدمها.
تتيح الثغرة CVE-2026-123710 الوصول دون حساب عند تفعيل الوصول المجهول وانكشاف واجهة إدارة المفاتيح، أما الثغرة CVE-2026-110697 فقد تسمح لمستخدم مسجل بسرقة رموز حسابات آلية تخص جهات أخرى.
ويوصي المركز بتثبيت التحديثات المصححة للإصدار المستخدم فوراً، ومراجعة مفاتيح التوقيع وحذف غير المصرح بها؛ فتغيير كلمات المرور وحده لا يبطلها.